
Si bien GDPR ya no es una noticia particularmente nueva, todavía recibimos una serie de consultas sobre cómo crear y limpiar una base de datos de contactos compatible. Si bien es posible que se haya asegurado de que los nuevos datos de los clientes se recopilen con un formulario de suscripción doble, ¿qué pasa con los datos heredados? Y, ¿cuánto tiempo pueden conservarse esos datos de contacto heredados?
«Si no limpia y actualiza activamente sus datos de contacto, el 70% de su base de datos podría ser inexacta después de solo un año, por lo que es fundamental que esté invirtiendo activamente en la limpieza y la limpieza posterior».
Comience con buenos hábitos de gestión de datos
La solidez de su estrategia de gestión de bases de datos de contactos se basa en unos cimientos sólidos. Crear un enfoque unificado en todos y cada uno de los departamentos que acceden, recopilan y manejan los datos de sus clientes es el mejor lugar para comenzar. Mantener sus datos en conformidad con el RGPD comienza desde cero.
#1 Proporcione sesiones regulares de capacitación sobre GDPR
Es imperativo que cualquier persona en su negocio que incluso se fije en los datos de sus clientes comprenda las leyes de protección de datos de GDPR. Realizar capacitaciones periódicas, tanto cursos de introducción como de actualización, garantiza que todos comprendan lo mismo. No solo significa que establece sus expectativas como empresa, sino que también responsabiliza a cada persona. Asegúrese de que su empresa siga cumpliendo con la capacitación proactiva de su equipo.
#2 Asigne sus datos correctamente
Cuando configure su CRM, asegúrese de estar rastreando los siguientes campos:
- Fuente de registro (por ejemplo, formulario de boletín, descarga, evento, redes sociales).
- La fecha en que se inscribieron.
- La fecha en que confirmaron su opt-in.
En su mayor parte, su CRM o plataforma de automatización de marketing tendrá campos obligatorios específicos para que los incluya, lo que lo simplificará. Es importante mantener estos campos completos en su base de datos, no solo desde una perspectiva legal, sino también en caso de que sea necesario actualizar algo. Una herramienta de automatización de marketing y CRM bien diseñada, como HubSpot o Marketo, garantizará que recopile y administre sus datos de manera compatible con GDPR.
¿Sabía que: si realiza cambios en su política de privacidad, debe comunicarse con sus suscriptores para informarles?
#3 Use una vista única del cliente (SCV)
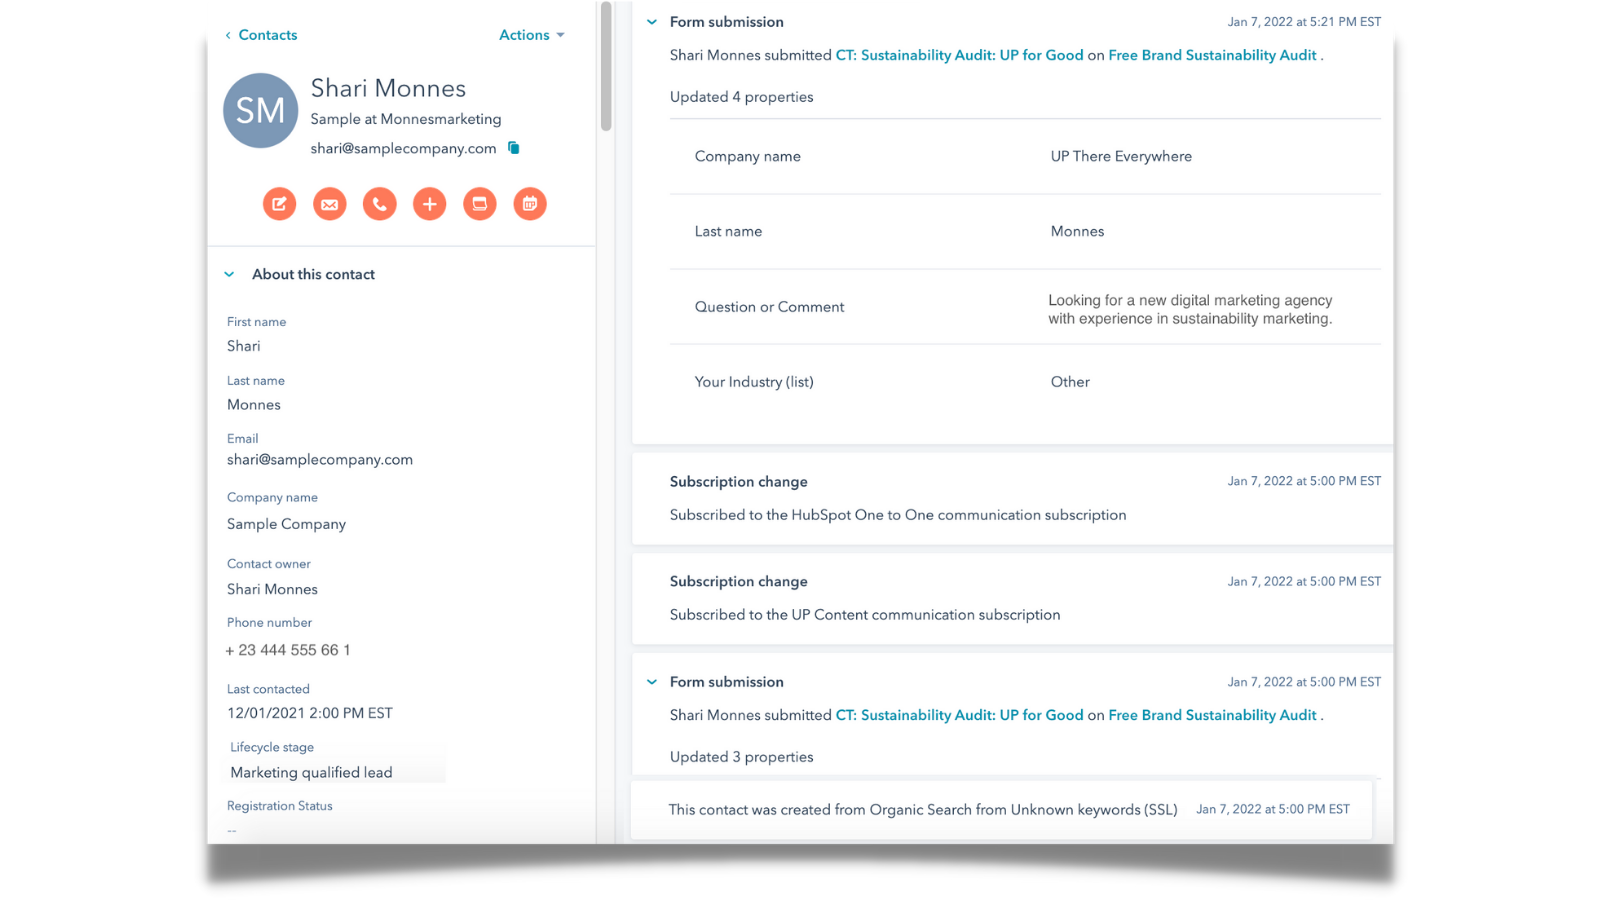
La vista única del cliente (SCV) es una plataforma centralizada en la que puede tener una vista holística de sus clientes a lo largo de todo el viaje del comprador. Con un SCV, puede identificar y rastrear cada interacción que tenga con clientes actuales y potenciales, lo que le permite desarrollar estrategias relevantes y específicas.
Una de las maneras más fáciles de hacer las cosas bien es manteniendo las cosas simples. Al adaptarse a una vista única del cliente (¡si aún no lo ha hecho!), puede estar seguro no solo de que sus datos cumplen con las normas, sino también de que están actualizados. Minimiza el riesgo de sobreenviar comunicaciones o correos electrónicos para darse de baja y, lo mejor de todo, ¡obtiene la capacidad de orquestar campañas inteligentes!
Limpiando tu base de datos
Entonces, ahora que esto se explica, ¿cómo limpia su base de datos de una manera compatible con GDPR?
En pocas palabras, esto es lo que debe hacer:
1. Combinar y eliminar duplicados
Esto es especialmente importante cuando está migrando a SCV o a un nuevo CRM. Un buen CRM te ayudará a gestionar esta parte.
2. Analizar: desactualizado, incorrecto, incompleto
Dependiendo de su configuración, es posible que tenga registros duplicados o incompletos, como dos de la misma persona, pero uno con un número de teléfono y sin dirección de correo electrónico, y viceversa. Considere usar la función «combinar duplicados» de su CRM para corregir esto.
3. Ejecute campañas de permisos
Como se mencionó anteriormente, cada vez que actualice su política de privacidad u otra información importante que afectará la forma en que se comunica con sus suscriptores, debe informarles.
Además, si se fusiona con otra empresa y pretende utilizar sus bases de datos, deber Ejecutar una campaña de permisos. Sea transparente sobre lo que sucedió, cómo podría afectarlos y luego déjelos tomar la decisión sobre si quieren participar. Mientras se encuentre en este período de transición, debe mantener estos segmentos de datos separados de las listas principales con las que se comunica.
4. Programe una limpieza regular
Considere cuánto tiempo pueden permanecer inactivos los datos antes de que se eliminen, cuándo limpiar los correos electrónicos rebotados o cómo eliminar los envíos de spam. Hay reglas sobre cuánto tiempo puede conservar los datos personales y, ciertamente, puede parecer un área gris sin una duración estricta y rápida.
El ICO dice:
- No debe conservar los datos personales durante más tiempo del necesario.
- Debe pensar y poder justificar cuánto tiempo conserva los datos personales. Esto dependerá de sus propósitos para almacenar los datos.
- Necesita una política que establezca períodos de retención estándar siempre que sea posible, para cumplir con los requisitos de documentación.
- También debe revisar periódicamente los datos que posee y borrarlos o anonimizarlos cuando ya no los necesite.
- Debe considerar cuidadosamente cualquier desafío a su retención de datos. Las personas tienen derecho a borrar si ya no necesitan los datos.
- Puede conservar los datos personales durante más tiempo si solo los conserva para el archivo de interés público, la investigación científica o histórica o con fines estadísticos.
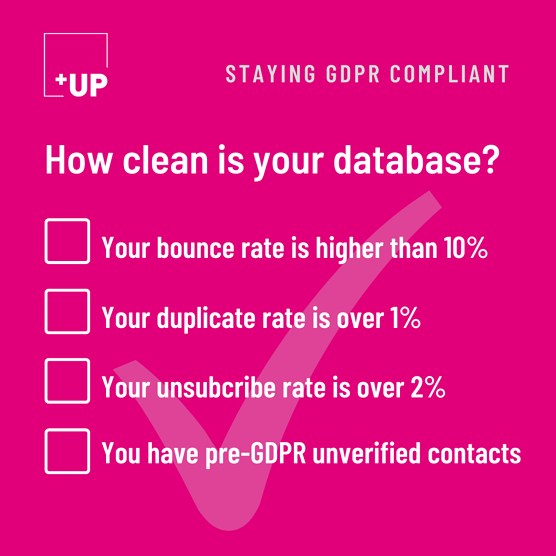
¿Yo? necesidad limpiar mi base de datos?
¿Necesitas limpiar tus dientes? Si eres el tipo de criatura que piensa que no, entonces probablemente tengas problemas más grandes que tu base de datos. Aparte de eso, la higiene de la base de datos es crucial para la salud de su empresa, independientemente del tamaño, la función y el sector. Más no es más.
Considera esto:
como es Apple Ocultar mi correo electrónico puede afectar su base de datos
Primero, echemos un vistazo a lo que es y cómo funciona, desde la boca del caballo:
«Hide My Email genera direcciones de correo electrónico únicas y aleatorias que se reenvían automáticamente a su bandeja de entrada personal. Cada dirección es única para usted. Puede leer y responder directamente a los correos electrónicos enviados a estas direcciones y su dirección de correo electrónico personal se mantiene privada».
The Drum lo describe como una ‘cuenta de grabación’ para direcciones de correo electrónico. Y al igual que los teléfonos desechables, estas direcciones de correo electrónico seguirán recibiendo sus correos electrónicos, a menos que se eliminen. En esencia, lo mismo que una dirección de correo electrónico normal.
tornasol dice:
«Estas direcciones de correo electrónico se pueden eliminar, y cuando eso suceda, se mostrará como un rebote duro. Si tiene muchas de estas, la capacidad de entrega de su correo electrónico se verá afectada negativamente».
«No existe un patrón o forma de identificar estas direcciones de correo electrónico aleatorias. Si bien los nombres de usuario actualmente consisten en palabras aleatorias con un «0» hacia el final, es probable que este patrón cambie, y todos usan el mismo nombre de dominio que las personas que realmente usan iCloud como su servicio de correo electrónico. Es decir, no todas las direcciones de correo electrónico de @icloud.com en su lista provienen de Hide My Email. Pueden ser legítimas».
Entonces, en resumen, no debería hacer mucha diferencia. En realidad, los puntos de contacto en los que un cliente necesita dar su dirección de correo electrónico para una actividad basada en la cuenta, es poco probable que usen una máscara como esta.
Si es una empresa B2B, una solución podría ser permitir que solo los contactos con dominios comerciales verificados envíen formularios o se suscriban a su contenido.
Lograr el nirvana de la base de datos
Por supuesto, hay mucho más en la gestión de bases de datos y el cumplimiento de GDPR de lo que se puede cubrir en un blog del tamaño de un bocado. Podríamos pasar días (o semanas) escribiendo sobre cada aspecto en profundidad. Pero seamos realistas, estás leyendo esto mientras tomas un café o esperas que comience una reunión. Si desea obtener información detallada sobre GDPR, HubSpot tiene un libro de jugadas fantástico aquí.
¿Quiere saber más?
Ponte en contacto con nosotros para configurar una prueba gratuita de HubSpot. Hubspot ofrece un CRM de inicio absolutamente gratuito que cumple con GDPR. Como agencia asociada de HubSpot, UP puede ayudarlo a configurar y ejecutar un conjunto de herramientas de automatización de marketing y CRM compatible.

